»» گام 1: تعیین دامنه (Scope)
اولین و مهمترین مرحله مشخص کردن این است که ISMS دقیقاً روی چه بخشهایی اجرا میشود. این مرحله شامل:
· واحدها و فرآیندهای تحت پوشش / · مکانهای فیزیکی /· داراییها، شبکه، سرویسها /· کاربران و دسترسیها
🎯 هدف: تعریف دقیق محدوده تا بدانیم چه چیزی باید محافظت شود.
»» گام 2: شناسایی داراییها (Asset Inventory)
بعد از تعیین دامنه، باید داراییهای اطلاعاتی در این محدوده را فهرست کنید:
· سرورها، سیستمها، نرمافزارها، پایگاههای داده، اسناد و اطلاعات حساس، تجهیزات شبکه، افراد (دانش و مهارت کارکنان)، سرویسهای ابری، …
🎯 هدف: دانستن «چه چیزی» ارزشمند است.
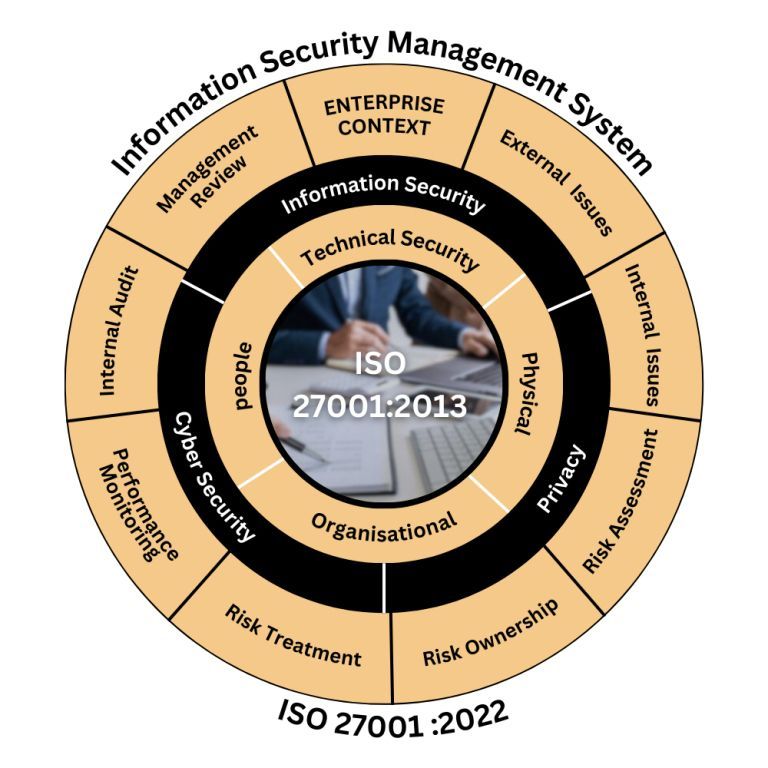
»» گام 3: ارزیابی ریسکها (Risk Assessment)
در این مرحله تهدیدها و آسیبپذیریهای مرتبط با هر دارایی و احتمال بروز آنها را شناسایی میکنید.
🎯 هدف: تحلیل میزان احتمال و پیامد ریسکها.
»» گام 4: انتخاب کنترلها (Risk Treatment & Controls)
بر اساس ارزیابی ریسک، تصمیم میگیرید چه کنترلهایی را اعمال کنید. چهار نوع برخورد با ریسک: 1. پذیرش/ 2. اجتناب / 3. انتقال (مثلاً بیمه کردنِ دارایی) / 4. کاهش (کاهش احتمال یا اثر ِ ریسک با اِعمال کنترلهای امنیتی)
»» گام 5: تدوین سیاستها و مستندات امنیتی؛
از جمله :
· سیاست امنیت اطلاعات/ سیاست مدیریت دسترسی / سیاست مدیریت دارایی / خطمشی رمز عبور / طرح واکنش به رخداد / برنامه آموزش و آگاهی / روش مدیریت ریسک
🎯 هدف: ایجاد چارچوب مدیریتی رسمی.
»» گام 6: اجرای کنترلهای امنیتی (Implementation)
در این مرحله کنترلهای انتخابشده عملیاتی میشوند. مانند :
· فعالسازی فایروال و IDS/IPS / مانیتورینگ شبکه / پچکردن سیستمها / رمزنگاری دادهها / کنترل دسترسی مبتنی بر نقش / پیادهسازی MFA / محدودسازی دسترسی فیزیکی، و …
🎯 هدف: حفاظت عملی از شبکه و دادهها.
»» گام 7: آموزش و فرهنگسازی امنیتی
بخش مهم ISMS تغییر رفتار افراد است. شامل:
– آموزشهای دورهای، – تستهای مهندسی اجتماعی، – آگاهیرسانی درباره فیشینگ، – سیاستهای استفاده از ایمیل و اینترنت
🎯 هدف: کاهش خطای انسانی (بزرگترین منبع ریسک).
»» گام 8: پایش، اندازهگیری و ممیزی داخلی
ممیزی داخلی طبق الزامات ایزو انجام میشود.
🎯 هدف: اطمینان از عملکرد مؤثر ISMS.
»» گام 9: اقدامات اصلاحی (Corrective Actions)
اگر در ممیزی یا پایش مشکلاتی پیدا شد:
– ریشهیابی کنید، – اقدام اصلاحی تعریف کنید، – مسئول و موعد تعیین و مشکل را حل کنید
»» گام 10: بازنگری مدیریت (Management Review)
مدیریت ارشد گزارش دورهای دریافت میکند:
· نتایج ممیزیها
· وضعیت ریسکها
· تغییرات تکنولوژی و نیازهای جدید
· نیازهای منابع انسانی یا مالی
🎯 هدف: تصمیمگیری در سطح مدیریتی.
گام 11: ممیزی خارجی و دریافت گواهینامه ISO 27001
اگر هدف سازمان گواهینامه گرفتن باشد:
· ممیزی مرحله اول: بررسی مستندات
· ممیزی مرحله دوم: بررسی اجرای واقعی در محل
در صورت موفقیت، گواهینامه سه ساله صادر میشود.